

您是不是也在网上刷到过“最离奇的操作系统”这类视频,看完又分不清哪些是真、哪些是夸张?小编先给结论:这 8 个系统里,真正适合普通人上手的只有 Qubes OS 和 Parrot OS;TempleOS 当作编程奇观看看就好;红星 OS 只有研究价值;而网上来路不明的“游戏版 Windows”,请直接绕开。
另外要提醒一句:带渗透测试工具的 Linux 不等于“非法系统”,Qubes 也不是隐身开关,改装版 Windows 更不会因为叫“Gaming Edition”就更快更安全。下面咱们一个个说清楚。
| 系统 | 一句话定位 | 适合您吗 |
|---|---|---|
| 红星 OS | 朝鲜的 Linux 发行版,带文件水印 | 仅供研究 |
| Lindows | 因名字被微软起诉的 Linux | 历史故事 |
| “游戏版”Windows | 第三方改装镜像,风险高 | 不建议 |
| TempleOS | 一个人写完的 64 位系统 | 虚拟机里玩玩 |
| Astra Linux | 俄罗斯的高安全国产系统 | 面向特定行业 |
| Qubes OS | 用虚拟机隔离一切 | 注重安全的进阶用户 |
| NeoKylin | 外观像 Windows 的中国 Linux | 了解背景即可 |
| Parrot OS | 合法的安全测试发行版 | 学安全的朋友 |
1. 红星 OS:会给文件打水印的朝鲜 Linux
红星 OS 是朝鲜的 Linux 发行版,泄露的副本被研究人员拿到后才广为人知。它的桌面刻意做得像 macOS,但真正值得注意的是藏在界面底下的东西。
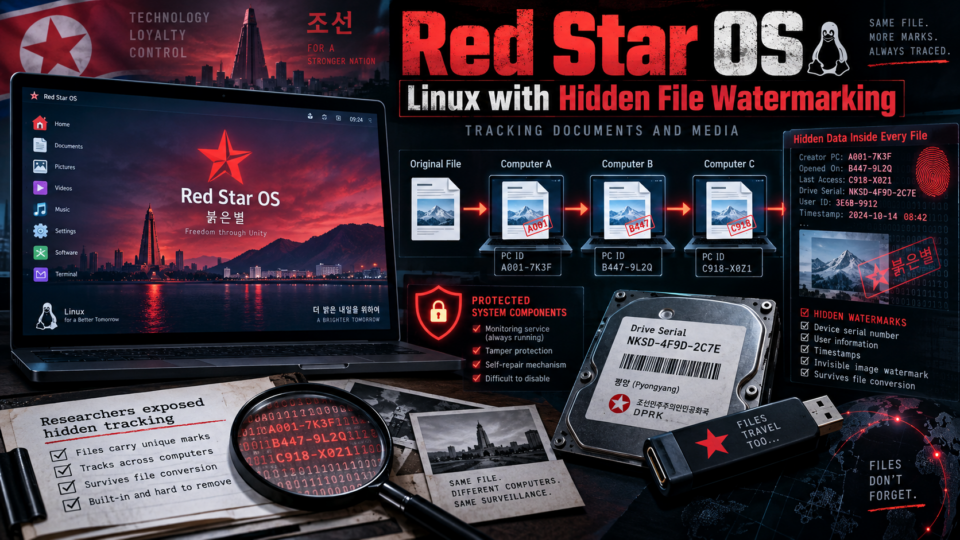
安全研究员 Florian Grunow 和 Niklaus Schiess 发现,系统会给经手的文档和媒体文件加上识别水印,水印里可以包含由机器信息(比如硬盘序列号)推导出的内容。文件每经过一台红星系统,就可能多叠一层标记。
简单讲,您拷一个 U 盘出去,文件看着没变,但里面可能已经记下了它“走过哪些电脑”。研究人员还发现系统有自我保护机制,防止用户轻易关掉监控组件。这些成果在混沌通信大会(CCC)上公开过,至今仍是研究红星 OS 最常被引用的资料。想看原始证据的话,可以读这篇 红星 OS 水印研究。
2. Lindows:被微软追着改名的 Linux
Lindows 不是恶意软件,也没被禁。它是一款商业 Linux 桌面,主打让 Windows 用户好迁移,还能兼容部分 Windows 程序。
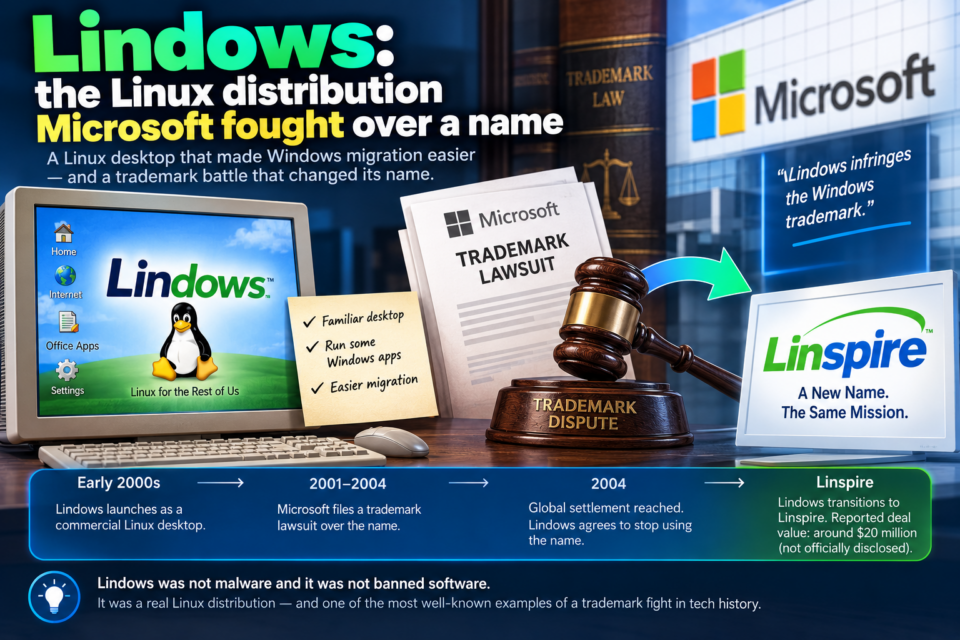
麻烦出在名字上。微软认为“Lindows”侵犯了 Windows 商标,而 Lindows 反过来质疑“Windows”这个词在这里到底有多大保护力。官司在 2004 年以全球和解收场:Lindows 停用旧名,改叫 Linspire。官方公告没披露金额,后来媒体普遍报道约为 2000 万美元。
这个故事说明,软件之争有时拼的不是代码,而是品牌。微软官网仍保留着 微软与 Lindows 和解的公告。
3. 第三方“游戏版”Windows:最危险的一类
在论坛和下载站搜一搜,总能看到“Gaming Edition”“Ultra Lite”“精简版”之类的镜像。它们不是微软出品,而是第三方改过的安装镜像。
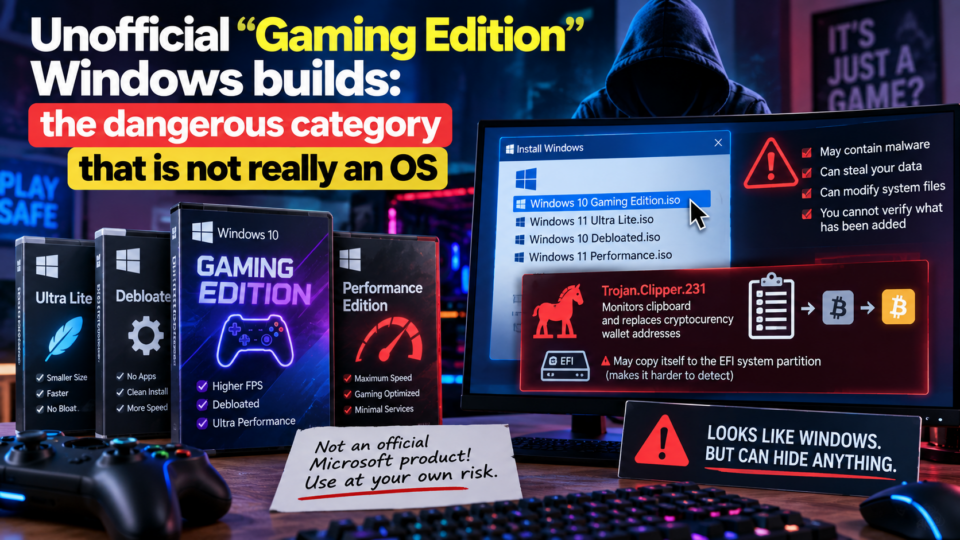
自己精简系统无可厚非,但下载别人改好的镜像,信任问题就来了:能删组件的人,同样能往里加东西。Doctor Web 在 2023 年就披露过实例:多个盗版 Windows 10 镜像里带有 Trojan.Clipper.231,它会监控剪贴板,把您复制的加密货币钱包地址替换掉,相关组件还会把自己拷进 EFI 系统分区,很难察觉。
当然,不是每个改装镜像都有毒,但您没法靠“开机能打游戏”来判断它干不干净。稳妥做法是:从微软官网下载安装介质,装完再自己调设置。细节可以看 Doctor Web 的 感染镜像分析。
4. TempleOS:一个人写出的 64 位操作系统
TempleOS 主要出自程序员 Terry A. Davis 一人之手:内核、编译器、编程语言、图形环境、文件系统、工具和游戏,全是他自己写的。
它的语言叫 HolyC,类似 C/C++,和系统深度绑定。系统固定 640×480、16 色,单一地址空间,所有程序都跑在 ring-0,而且没有网络。这些选择让它和现代系统完全是两个世界,但对程序员来说,它是少见的“一个人的设计哲学”完整落地的样本。
Davis 生前公开谈过自己的宗教信仰和精神疾病,两者与这个项目紧密相连。小编觉得,了解这些背景的同时,也不必让它盖过工程本身的成就。想看资料可以去 TempleOS 档案站。
5. Astra Linux:强调自主可控的俄罗斯系统
Astra Linux 是俄罗斯的 Linux 发行版,用在政府、企业等对自主可控和信息安全要求高的场景。
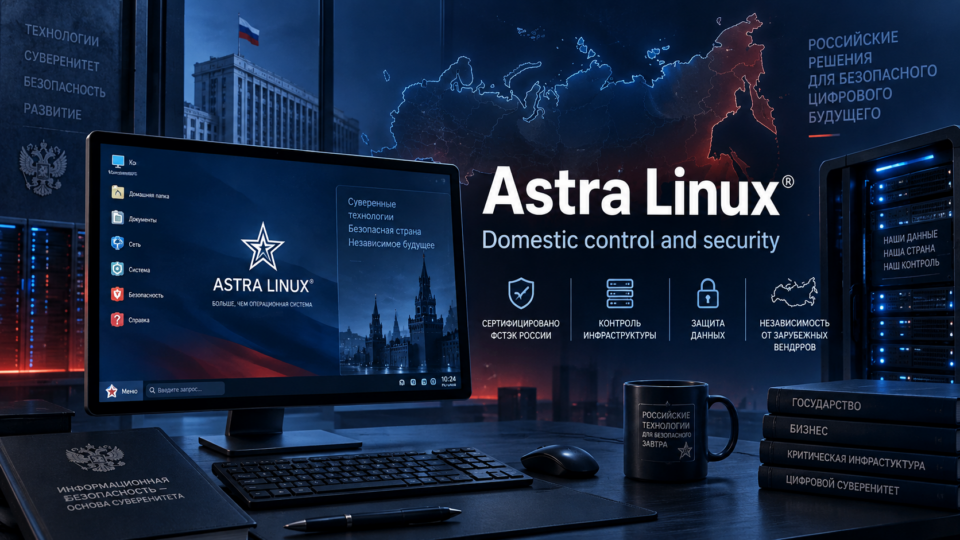
它的 Special Edition 带有面向受保护系统的安全机制,官方文档称其适合处理受限访问信息,并提到俄方安全机构的认证要求。对这类用户来说,吸引力不只是“能定制”,而是源码、更新渠道、硬件支持和认证都握在自己手里,不必长期依赖外国厂商。制裁出现后,这一点更受关注。
要澄清的是,它是一款商业化的本国平台,不能称为“非法系统”。产品线可以看 Astra Linux 官网。
6. Qubes OS:靠“隔离”保安全
很多人把 Qubes OS 说成“匿名系统”,其实不准确。它的核心思路是隔离:把工作浏览器、私人文件、不可信文档、USB 设备、网络服务分别放进不同的虚拟机(称为 qube)里。某一个被攻破,不至于牵连其他。
视频里常说的“一台虚拟机当 Tor 网关、另一台当工作站”,其实是 Whonix 的设计。Qubes 可以集成 Whonix,生成 sys-whonix 网关和 Whonix 工作站,把指定流量走 Tor。简单讲:Qubes 管隔离,Whonix 管 Tor 路由,两者搭配很强,但如果您自己的使用习惯暴露了身份,也谈不上匿名。官方的 Qubes 安装指南 里有 Whonix 的可选配置说明。
7. NeoKylin:让 Windows 用户少一点抵触
NeoKylin(中标麒麟)是中国减少对外国操作系统依赖这一长期努力中的知名一员。它基于 Linux,桌面做得让习惯旧版 Windows 的用户容易上手。
这种思路比“长得像”更关键:大机构换系统,不是换张安装盘就行,还要培训人员、替换软件、验证硬件、兼容旧流程。熟悉的界面能降低其中一层阻力。另外,这类国产系统项目从来不只是技术问题,还牵涉采购政策、供应链和生态。如今国内的操作系统格局已经远不止 NeoKylin,但“减少对外依赖”的目标一直没变。
8. Parrot OS:合法的渗透测试发行版
打开 Parrot OS 安全版的软件列表,几百个工具看着挺吓人:渗透测试、数字取证、逆向、无线安全、密码审计、网络分析都有。但这不代表它违法。同样的工具,攻击者能用,获得授权的安全顾问也能用,合法与否取决于有没有授权,而不是软件本身。
Parrot 的安全版面向渗透测试人员、研究者、学生和红队;另有不带完整工具包的家庭版。在自己可控的实验环境里学安全,完全没问题;拿去扫不属于您、又没授权的系统,性质就变了。下载请走 Parrot OS 官方下载页,别用第三方镜像站。
这些系统的共同点:谁在掌控
乍一看它们八竿子打不着,但串起来只有一个词:控制权。
- 红星 OS:系统替国家而不是替用户做事。
- Lindows:品牌控制权也是重要的法律资产。
- 来路不明的 Windows 镜像:把安装镜像交给陌生人,就等于交出控制权。
- TempleOS:一个人决定几乎所有设计。
- Astra Linux 与 NeoKylin:国家层面掌控关键软件依赖。
- Qubes:把信任拆成小块,让用户拿回控制。
- Parrot OS:给安全从业者一个工具齐全的受控环境。
到底该试哪个?
对多数读者,Qubes OS 和 Parrot OS 是仅有的两个实用选项,用途不同:Qubes 适合愿意承担更高硬件要求和更复杂流程、重视隔离的人;Parrot 适合学网络安全、做测试和注重隐私的人。TempleOS 建议放在虚拟机里当编程奇观玩;Astra Linux 主要面向它的目标行业;红星 OS 只有研究价值,别装到日常电脑上;至于下载站的改装 Windows,直接避开。
常见问题(FAQ)
Parrot OS 和 Kali 一样,用了会违法吗?
不会。使用本身不违法,关键看您测试的对象有没有授权。只在自己的实验环境里练习就没问题。
装了 Qubes 就能匿名上网吗?
不能。Qubes 提供隔离,匿名要靠 Whonix/Tor 这类组合,而且您的使用习惯同样重要。
精简版 Windows 真的更快吗?能用吗?
来路不明的镜像不建议用,有被植入木马的先例。想要流畅,请装官方镜像后自己关闭不需要的功能。
TempleOS 能当日常系统吗?
不能,它没有网络,分辨率和色彩也固定。适合在虚拟机里体验和研究。
红星 OS 可以装来试试吗?
不建议装在日常电脑上。它主要是研究对象,真要看,也请在隔离的虚拟机里进行。
最后小编想说,判断一个系统值不值得用,别只问“听起来违不违法”,更该问:谁在掌控它、它想保护什么、您下载的来源可不可信。