

听说 Steam 出了个叫 BrokenPipe 的漏洞,要不要赶紧卸载?小编先给结论:先别慌。这是一个本地提权漏洞,不是远程代码执行;攻击者得先能在您的电脑上以普通用户身份运行代码,之后才可能借它拿到 NT AUTHORITY\SYSTEM 权限。它影响的是 Steam 用来安装和更新的特权服务。
BrokenPipe 做了什么
公开的研究演示了,非管理员的 Windows 账户可以与 Steam 客户端服务交互,让攻击者控制的代码以该服务的 SYSTEM 权限启动。研究者称,在 64 位 Windows 10 和 Windows 11 上,针对 Steam 客户端 10.96.30.42 版本测试成功。
SYSTEM 是 Windows 上权限最高的安全上下文之一。以普通权限起步的恶意软件,如果能借这类本地提权漏洞,就可能关闭防护、篡改系统文件、建立更深的持久化,或访问普通账户本来够不到的资源。
为什么 Steam 客户端服务重要
Steam 会安装一个 Windows 服务,因为部分安装、更新和维护任务需要提升权限,这对带系统级组件的桌面软件是正常的。风险似乎出在这个服务如何校验特权安装操作:已发布的研究描述了一个验证缺口,涉及 Valve 签名的安装脚本格式,以及调用者可控的安装位置。通俗讲,就是受信任的服务可能被诱导去启动由低权限用户选定位置里的东西。
本文有意不复述概念验证的命令和利用步骤。对普通用户有用的要点是被跨越的安全边界:标准用户到 SYSTEM。
能被远程利用吗
就它本身而言不能。BrokenPipe 不意味着互联网上的人能直接连上一台装了 Steam 的电脑然后变成 SYSTEM。攻击者先得有本地代码执行能力,来源可能是恶意软件、恶意下载、被攻陷的用户账户、敌意脚本,或另一个漏洞。之后本地提权才有价值,因为它能去掉原本能限制初始入侵的约束。
| 问题 | 目前的理解 |
|---|---|
| 只影响 Windows 吗? | 公开的验证针对 Windows 版 Steam 客户端服务。 |
| 需要先有管理员权限吗? | 不需要,演示的起点是标准用户账户。 |
| 需要远程访问吗? | 不需要,但攻击者必须已能在本地执行代码。 |
| 需要登录 Steam 账号吗? | 公开演示称不需要 Steam 账号认证。 |
| 被利用后的结果? | 以 NT AUTHORITY\SYSTEM 执行代码。 |
| Valve 官方是否确认修复? | 撰写时,在 Valve 2026 年 9 月的稳定版说明里,未发现公开修复。 |
Valve 修复了吗
截至原文撰写时(2026 年 9 月 17 日),没有找到 Valve 的官方公告或稳定版更新日志证明已修复 BrokenPipe。当时 Valve 公开的最新稳定版说明列的是 9 月 1 日更新(9 月 6 日带更多修复重新发布),但没提到 BrokenPipe 或 Steam 客户端服务的提权修复。之后情况可能已有变化,请以官方信息为准:可关注 Steam 客户端官方公告,Valve 也提供专门的安全漏洞报告页面。
Windows 用户现在该做什么
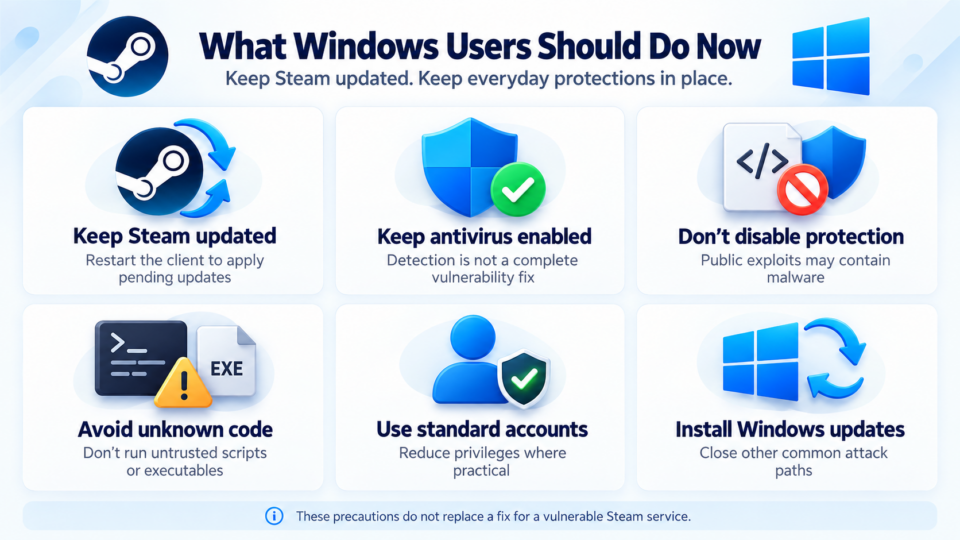
没必要恐慌,也别假定每台装了 Steam 的电脑都已沦陷。务实的做法是:降低不受信任代码立足的机会,并确保 Valve 一发布更新就能及时收到。
- 保持 Steam 为最新。Steam 通常自动更新,定期重启客户端,让待安装的更新生效。
- 保持 Microsoft Defender 或其他正规安全软件开启。原始演示里 Defender 检测到了某个概念验证版本,但杀毒检测绝不能当作对底层漏洞的完整修复。
- 别为测试公开利用代码而关闭杀毒软件。安全概念验证可能被改造、重新打包,甚至替换成恶意软件。
- 避免运行来路不明的脚本和可执行文件。本地提权只有在恶意代码已经运行之后才有用。
- 尽量使用标准账户。最小权限原则仍能降低许多威胁的危害,即便这项研究演示了一条越界路线。
- 安装 Windows 安全更新。系统打满补丁虽修不了第三方服务的漏洞,但能堵住攻击者常用的其他初始入口。
该卸载 Steam 吗
对多数家庭用户,立刻卸载未必与目前记录的威胁模型相称。BrokenPipe 需要先有本地代码执行,所以眼下主要风险仍是运行不受信任的软件。企业、共用电脑和高风险环境,则要根据自身暴露面自行决定:不受信任用户能本地登录的受管工作站,和单人使用的游戏电脑,风险完全不同。如果某台系统用不上 Steam,卸掉不必要的特权软件,始终是合理的加固措施;需要的话,就保持客户端最新,并关注 Valve 下一次安全更新。
别在主力电脑上运行公开的概念验证
公开的利用代码对研究者有用,但不该被当成跑分或排障工具。运行提权代码可能触发安全软件、改动文件、产生意外的特权进程,或让电脑暴露在第三方分发的修改版里。需要验证问题的安全专业人员,应使用自己拥有或明确获得授权评估的、隔离的一次性测试环境。
为什么本地提权仍然重要
有人因为本地漏洞不提供初始入侵就不当回事。但真实攻击里,拿到第一个立足点和拿下整台机器,往往是两个阶段。恶意文档、浏览器被攻陷或被植入木马的应用,起初可能只有有限权限;一个可靠的本地提权漏洞,就能让攻击者获得干扰安全工具、访问受保护区域或更深建立持久化所需的权限。
Microsoft Defender 能挡住吗
Defender 检测到某个概念验证程序是有用的,但这不代表 Steam 的缺陷本身已被修复。基于特征或行为的检测可能拦住已知实现,而另一种实现的行为可能不同。真正持久的修复要落在有问题的信任边界上:Steam 客户端服务应拒绝不安全的特权操作,而不是事后依赖终端安全软件去发现利用行为。
常见问题(FAQ)
BrokenPipe 会盗走我的 Steam 账号吗?
已披露的问题是通过 Steam 客户端服务做 Windows 本地提权,不是窃取账号凭据。拥有 SYSTEM 权限的恶意软件可能带来更广泛的风险,但那与漏洞的核心机制是两回事。
攻击者需要我的管理员密码吗?
公开演示从标准用户出发,不需要管理员密码,也没有正常的 UAC 提权弹窗,就能到 SYSTEM。
Steam Deck 受影响吗?
公开验证针对 Windows 版 Steam 客户端服务。没有单独证据前,不要假定它适用于 SteamOS 或 Linux。
有 CVE 编号吗?
撰写时,没有确认 BrokenPipe 已有公开的 CVE 编号,随着披露与厂商协调推进,情况可能改变。
怎么知道它什么时候修好?
关注 Valve 官方的 Steam 客户端更新说明,并保持客户端自动更新。厂商确认的安全修复,比社交媒体上说“某个版本安全”的说法可靠得多。
小编的总结:BrokenPipe 的意义在于,它展示了一条通过广泛安装的特权服务,从普通 Windows 用户上下文提到 SYSTEM 的路径,但它并不是对每台 Steam 电脑的远程一键入侵。正确的做法很简单:保持 Steam 和 Windows 更新,保持终端防护开启,避免运行不受信任的可执行文件,并盯着 Valve 的官方发布说明等待确认的修复。公开的利用代码是研究材料,不是拿到主力游戏电脑上折腾的东西。